為進一步防範不法分子通過操控公眾設備竊取錢財和個人資料,新加坡政府將與谷歌合作推出一項詐騙偵測技術。該技術可實時分析安卓設備上的詐騙跡象,並在發現可疑情況時向用戶發出警示,同時在保護個人隱私的前提下,加強用戶面對詐騙的防護能力。

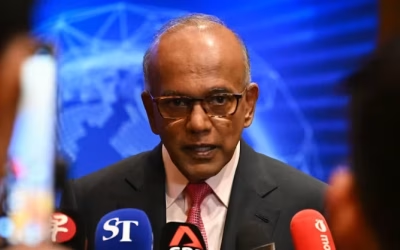
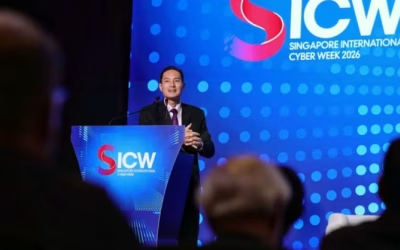
數碼發展及新聞部長楊莉明10月14日在新加坡國際網絡周舉行的一場詐騙高級別專題討論會上宣布這項計劃。
根據谷歌發布的文告,這項針對安卓設備開發的詐騙偵測人工智慧(AI)模型,由新加坡政府科技局(GovTech)與谷歌旗下AI實驗室DeepMind共同研發。
與傳統上將數據傳送至外部雲端伺服器進行分析的方式不同,新模型能夠直接在用戶設備上分析對話模式,從而在減少隱私風險的同時,提高詐騙識別的速度。一旦發現可疑的詐騙跡象,系統便會即時在設備螢幕上發出警告,提醒用戶暫停相關操作並提高警惕,以免錢財或登錄憑證落入騙徒手中。
模型採用新加坡本地常見的詐騙手法進行訓練,涵蓋冒充政府機構、銀行、知名人士等騙局,以及近期流行的其他詐騙方式。隨著詐騙手法不斷變化,模型也將持續學習和更新,以應對不斷演變的詐騙趨勢。

谷歌在官網進一步說明,這項技術將採取分階段方式謹慎應用於相關程序。只有在獲得用戶同意後,應用程式才能按照其使用條款訪問設備上的對話內容。由於模型完全在用戶設備上運行,新加坡政府和谷歌均無法通過模型的部署獲取用戶的對話內容。
楊莉明在致辭時指出,詐騙已經對不少新加坡人造成傷害,而AI技術的出現,也進一步增加了打擊詐騙的難度。
她舉例說,一名本地專業人士曾受邀參加一場看似有黃循財總理及其他高官出席的虛擬會議。騙徒利用深度偽造(Deepfake)AI技術製造逼真的假象,最終使這名受害者被騙走近500萬元。
楊莉明指出,騙徒一直利用人們對他人的信任進行詐騙,而AI改變了詐騙的成本和規模。藉助AI,詐騙分子可以更加逼真地冒充他人,以更具針對性的方式接觸受害者,並同時鎖定更多目標。
她說,過去人們用來判斷和建立信任的各種線索,如今也越來越容易被AI偽造。不過,楊莉明強調,各方不能因為騙徒濫用AI進行詐騙,就選擇遠離這項技術。相反,各機構應進一步加強現有的防禦能力,包括更早發現網絡威脅、及時阻斷風險,並加強不同系統之間的協調與合作。

她指出,詐騙往往並非發生在單一平台。受害者可能最初在社交媒體上接觸到騙徒,之後被引導至通訊平台繼續聯繫,再通過電話溝通,最終在金融機構完成轉帳。這意味著詐騙過程中的每一個環節,其實都存在阻止騙局的機會。但由於沒有任何單一機構能夠掌握整個詐騙鏈條,各機構之間必須進一步加強信息和防禦機制的連接。
楊莉明說,僅僅提升各機構自身的反詐能力並不足夠,更重要的是讓不同防禦機制之間形成更緊密的聯繫,使一個環節偵測到的風險信號,可以及時觸發其他環節採取相應行動。
在AI反詐方面,政府科技局與警方目前也已研發詐騙分析與戰術干預系統(SATIS)。該系統每天利用AI掃描和評估超過60萬個網站,每月屏蔽約2萬個惡意網站,同時進一步阻止騙徒利用電話號碼及線上平台實施詐騙。
在區域合作方面,由新加坡發起的《東協反詐騙政策和最佳實踐指南》也已於今年較早時候獲得成員國批准。
政府科技局信任與安全部門司長陳宥翰在隨後舉行的專題討論會上表示,當詐騙者和防守方都開始運用AI時,防守方應從自身具備優勢的領域著手,而不是直接與騙徒正面競爭。
他舉例說,政府可以利用AI工具在網際網路中識別詐騙網站,並在詐騙造成更大傷害前及時採取行動;同時,也可以偵測騙徒濫用Singpass等服務的行為,進一步壓縮詐騙者的作案空間。
來源:聯合早報