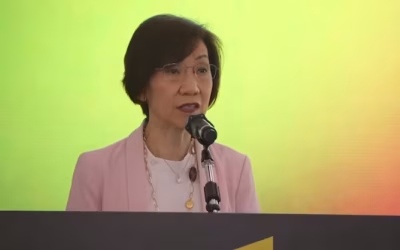
數碼發展及新聞部長楊莉明。(圖:Facebook/楊莉明)
數碼發展及新聞部長楊莉明表示,隨著人工智慧系統的能力越來越強,人工智慧公司目前採取的防護措施,仍不足以應對相關風險,我國因此需要採取多層防禦措施。
楊莉明前天(2日)在Facebook發文指出,惡意用戶可能利用日益強大的人工智慧尋找電腦系統的漏洞、編寫惡意代碼、自動執行部分網絡攻擊,以及讓詐騙手法更具欺騙性。
楊莉明也補充:「隨著人工智慧越來越能夠代替人類執行任務,風險並不只來自惡意濫用。人工智慧系統也可能誤解指令、受到惡意信息誤導,或採取用戶或開發者沒有預期的行動。」
加強網絡防禦和人工監督
楊莉明說,我國需要採取多層次的防護措施,包括加強網絡防禦、明確限制人工智慧能夠執行的操作、保留適當的人為監督,並持續測試、監測和了解人工智慧技術的發展。
她舉例:「一個協助用戶網上購物的AI代理,可能受到網站上的惡意指令誤導,作出非預期購買,甚至泄露個人資料。」
除了加強防禦,我國也將進一步了解越來越先進的人工智慧模型具備哪些能力,以及存在哪些風險。
如果測試發現更嚴重的風險或更強的能力,就應相應加強安全措施,包括更嚴格限制有關能力的部署方式和範圍。
新加坡人工智慧安全研究所正同國際夥伴和第三方測試機構合作,加強評估先進人工智慧系統的技術能力。