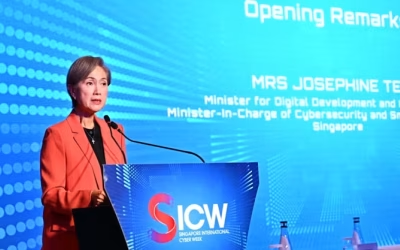
新加坡网络安全行业正酝酿一场新变革。数码发展及新闻部高级政务部长陈杰豪在10月13日的新加坡国际网络周上宣布,新加坡网络安全局(CSA)将在2027年第二季度正式启动自愿性网络安全专业人员认证试点,为期两年。
告别纯修漏洞,商业判断排在首位
在很多人的传统印象里,做网络安全就是敲代码抓漏洞。但CSA委托Blackbox Research在2026年8月至9月完成的一项调研给出了不同答案。这项覆盖政府部门、关键信息基础设施营运机构和私企共1000家雇主的调查显示,用人标准正在经历实质重构。
现在雇主最在意的核心能力,既不是攻防硬技术,也不是日常工具配置,而是能否吃透机构的业务风险,在商业利益与安全优先级之间做出恰当取舍。纯技术深度已经退居第二位,应对AI驱动威胁的能力则紧随其后排在第三。
如果工作本身正在发生变化,那么这个职业也必须随之演进。我们的从业人员需要清楚知道应该提升哪些能力,雇主需要明确什么样的人才算优秀,培训机构也需要弄清楚行业下一步需要什么。 AI没干掉岗位,却把工作洗了一遍
报告给出了一个颇具紧迫感的时间表:未来12个月内,本地网安人员就将全面迎战AI驱动的网络攻击。从深度伪造(Deepfake)、极具迷惑性的定制钓鱼邮件,到自动化生成的变种恶意软件,防守端必须快速适应这种高强度攻防。
安全运营、漏洞评估和渗透测试这些一线岗位变化最快。以往初级分析人员要把大把时间耗在翻系统日志、标异常数据和写初级报告上,现在AI几秒钟就能完成粗筛。工程师的核心价值,随之转向核实报警真伪、防止AI模型被投毒带偏,以及编写准确的提示词来配置更严密的防护规则。
这种变化也传导到了招聘端。调查预计,未来三年新加坡对中高级网安专家的渴求依然强烈,而原本的初级岗位将被迫转型,刚入行的人员必须更早具备综合技术判断力。

万人队伍立规矩,2027年开闸认证
新加坡本地的网络安全队伍扩张迅速,从业人数已经从2016年的4000人一路蹿升到2025年的10000人以上。然而市面上的商业证书繁杂散乱,企业招人或做能力摸底时,经常缺少一把公认的标尺。
计划于2027年试行的“网络安全专业人员认证框架”正是为了解决这一痛点。官方并不打算再造一张单纯让人刷题背书的纸面凭证,而是要确立一套跨职能、跨熟练级别的行业能力基准,给雇主评估求职者的真实水平提供客观参考。
我们不是想再造一层证书,而是希望建立一个让雇主更有信心、让从业者获得更多认可、让整个行业拥有更稳固共同标准的框架。
📌 要点总结
✦ 新加坡CSA将于2027年第二季度启动网络安全专业人员认证试点,为期两年且采取自愿形式。
✦ 千人调研显示,商业风险权衡与AI应对能力已成为企业衡量网安人才的最核心指标。
✦ 本地网安人员已突破万人规模,AI普及正促使日志分析等初级工序自动化、驱动岗位向高阶重塑。
聊聊你在新加坡科技圈感受到的技能变化