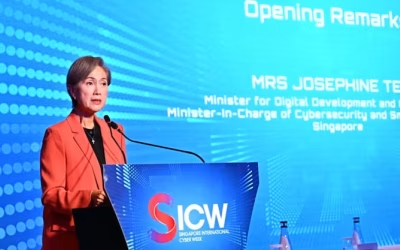
新加坡網絡安全行業正醞釀一場新變革。數碼發展及新聞部高級政務部長陳傑豪在10月13日的新加坡國際網絡周上宣布,新加坡網絡安全局(CSA)將在2027年第二季度正式啟動自願性網絡安全專業人員認證試點,為期兩年。
告別純修漏洞,商業判斷排在首位
在很多人的傳統印象里,做網絡安全就是敲代碼抓漏洞。但CSA委託Blackbox Research在2026年8月至9月完成的一項調研給出了不同答案。這項覆蓋政府部門、關鍵信息基礎設施營運機構和私企共1000家僱主的調查顯示,用人標準正在經歷實質重構。
現在僱主最在意的核心能力,既不是攻防硬技術,也不是日常工具配置,而是能否吃透機構的業務風險,在商業利益與安全優先級之間做出恰當取捨。純技術深度已經退居第二位,應對AI驅動威脅的能力則緊隨其後排在第三。
如果工作本身正在發生變化,那麼這個職業也必須隨之演進。我們的從業人員需要清楚知道應該提升哪些能力,僱主需要明確什麼樣的人才算優秀,培訓機構也需要弄清楚行業下一步需要什麼。 AI沒幹掉崗位,卻把工作洗了一遍
報告給出了一個頗具緊迫感的時間表:未來12個月內,本地網安人員就將全面迎戰AI驅動的網絡攻擊。從深度偽造(Deepfake)、極具迷惑性的定製釣魚郵件,到自動化生成的變種惡意軟體,防守端必須快速適應這種高強度攻防。
安全運營、漏洞評估和滲透測試這些一線崗位變化最快。以往初級分析人員要把大把時間耗在翻系統日誌、標異常數據和寫初級報告上,現在AI幾秒鐘就能完成粗篩。工程師的核心價值,隨之轉向核實報警真偽、防止AI模型被投毒帶偏,以及編寫準確的提示詞來配置更嚴密的防護規則。
這種變化也傳導到了招聘端。調查預計,未來三年新加坡對中高級網安專家的渴求依然強烈,而原本的初級崗位將被迫轉型,剛入行的人員必須更早具備綜合技術判斷力。

萬人隊伍立規矩,2027年開閘認證
新加坡本地的網絡安全隊伍擴張迅速,從業人數已經從2016年的4000人一路躥升到2025年的10000人以上。然而市面上的商業證書繁雜散亂,企業招人或做能力摸底時,經常缺少一把公認的標尺。
計劃於2027年試行的「網絡安全專業人員認證框架」正是為了解決這一痛點。官方並不打算再造一張單純讓人刷題背書的紙面憑證,而是要確立一套跨職能、跨熟練級別的行業能力基準,給僱主評估求職者的真實水平提供客觀參考。
我們不是想再造一層證書,而是希望建立一個讓僱主更有信心、讓從業者獲得更多認可、讓整個行業擁有更穩固共同標準的框架。
📌 要點總結
✦ 新加坡CSA將於2027年第二季度啟動網絡安全專業人員認證試點,為期兩年且採取自願形式。
✦ 千人調研顯示,商業風險權衡與AI應對能力已成為企業衡量網安人才的最核心指標。
✦ 本地網安人員已突破萬人規模,AI普及正促使日誌分析等初級工序自動化、驅動崗位向高階重塑。
聊聊你在新加坡科技圈感受到的技能變化