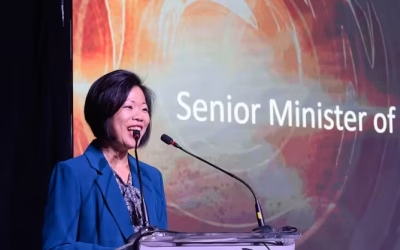
新加坡:数字发展与信息部高级政务部长陈纪豪(Tan Kiat How)周三(11月4日)在国会表示,目前没有证据表明政府系统或新加坡的关键信息基础设施(CII)被PHP漏洞利用。
此前,在10月21日披露的PHP关键漏洞引发了广泛关注。PHP作为一种运行全球约70%网站的编程语言,其漏洞导致新加坡当局在网络攻击威胁日益增加的背景下,敦促各机构立即修复漏洞。
陈部长在回答国会质询时表示,漏洞披露后,政府科技局(GovTech)和新加坡网络安全局(CSA)已与政府机构及关键信息基础设施所有者合作,识别并加固受影响的系统。
他指出:“在无法立即进行补丁修复的情况下,我们采取了替代方案。”
当被问及是否检测到任何系统被攻破或服务中断时,陈部长表示,没有证据表明被称为“PHP2Shell”的这两个漏洞在政府或关键信息基础设施系统中被利用。
他补充说,当局将保持警惕,并继续评估现有的漏洞管理要求是否充足,包括由第三方供应商维护的系统。
陈部长还提到,人工智能(AI)正在加速漏洞的发现,同时也提高了网络攻击的速度和规模。
他建议各组织应密切监控系统是否有被入侵的迹象,并指出如果受到影响,可以参考CSA提供的资源以获取应对指南。
针对国会议员陈嘉琳(Charlene Chen)关于缺乏专业网络安全团队的小企业能获得哪些实际帮助的补充提问,陈部长表示,政府意识到小企业可能不具备与大组织相同的资源。
他提到了CSA的“SG Cyber Safe”计划及其他政府支持的倡议,并表示许多此类措施可获得高达70%的共同资助。
他还表示,政府支持企业聘请专业的网络安全公司进行漏洞测试。
此外,陈部长补充道,政府最近宣布计划为企业(尤其是中小企业)设立网络事件求助热线,以帮助那些在遭受攻击后不知如何应对或向谁求助的企业。
“我们将争取尽快启动该热线,”他说道。
PHP2Shell 带来的风险
新加坡网络安全局(CSA)在10月21日发布的安全警报中指出,PHP2Shell 漏洞影响所有版本的 PHP。
这些漏洞潜伏了十多年,直到最近在人工智能的帮助下才被揭露。
该漏洞可能允许攻击者在无需身份验证的情况下,在受影响的系统上远程执行代码,从而可能掌控受影响的 Web 服务器。
CSA 表示,已有报告显示存在广泛的利用尝试,并且出现了多个概念验证(PoC)攻击工具。
安全修复补丁随后于10月21日发布,使用 PHP 的组织被敦促尽快更新其系统。