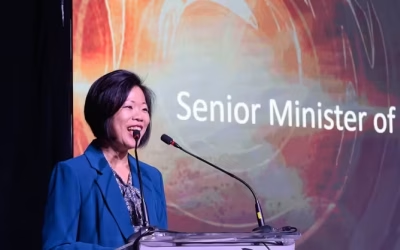
新加坡:數字發展與信息部高級政務部長陳紀豪(Tan Kiat How)周三(11月4日)在國會表示,目前沒有證據表明政府系統或新加坡的關鍵信息基礎設施(CII)被PHP漏洞利用。
此前,在10月21日披露的PHP關鍵漏洞引發了廣泛關注。PHP作為一種運行全球約70%網站的程式語言,其漏洞導致新加坡當局在網絡攻擊威脅日益增加的背景下,敦促各機構立即修復漏洞。
陳部長在回答國會質詢時表示,漏洞披露後,政府科技局(GovTech)和新加坡網絡安全局(CSA)已與政府機構及關鍵信息基礎設施所有者合作,識別並加固受影響的系統。
他指出:「在無法立即進行補丁修復的情況下,我們採取了替代方案。」
當被問及是否檢測到任何系統被攻破或服務中斷時,陳部長表示,沒有證據表明被稱為「PHP2Shell」的這兩個漏洞在政府或關鍵信息基礎設施系統中被利用。
他補充說,當局將保持警惕,並繼續評估現有的漏洞管理要求是否充足,包括由第三方供應商維護的系統。
陳部長還提到,人工智慧(AI)正在加速漏洞的發現,同時也提高了網絡攻擊的速度和規模。
他建議各組織應密切監控系統是否有被入侵的跡象,並指出如果受到影響,可以參考CSA提供的資源以獲取應對指南。
針對國會議員陳嘉琳(Charlene Chen)關於缺乏專業網絡安全團隊的小企業能獲得哪些實際幫助的補充提問,陳部長表示,政府意識到小企業可能不具備與大組織相同的資源。
他提到了CSA的「SG Cyber Safe」計劃及其他政府支持的倡議,並表示許多此類措施可獲得高達70%的共同資助。
他還表示,政府支持企業聘請專業的網絡安全公司進行漏洞測試。
此外,陳部長補充道,政府最近宣布計劃為企業(尤其是中小企業)設立網絡事件求助熱線,以幫助那些在遭受攻擊後不知如何應對或向誰求助的企業。
「我們將爭取儘快啟動該熱線,」他說道。
PHP2Shell 帶來的風險
新加坡網絡安全局(CSA)在10月21日發布的安全警報中指出,PHP2Shell 漏洞影響所有版本的 PHP。
這些漏洞潛伏了十多年,直到最近在人工智慧的幫助下才被揭露。
該漏洞可能允許攻擊者在無需身份驗證的情況下,在受影響的系統上遠程執行代碼,從而可能掌控受影響的 Web 伺服器。
CSA 表示,已有報告顯示存在廣泛的利用嘗試,並且出現了多個概念驗證(PoC)攻擊工具。
安全修復補丁隨後於10月21日發布,使用 PHP 的組織被敦促儘快更新其系統。