新加坡衛生部11月12日通報,過去兩周內本地有6家醫療及相關機構的IT系統遭到未經授權的外部入侵,多家大家常去的診所和線上問診平台均在名單內。
多家常用醫療平台集體中招
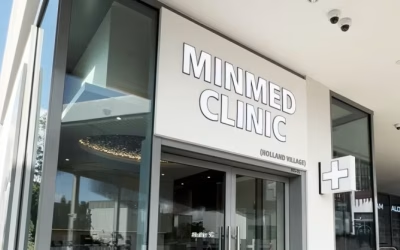
這次被通報的機構,不少都是大家平日裡常打交道的名字。名單包括線上看診常用的Doctor Anywhere(DA)、大型私人醫療集團Fullerton Health(富樂康)、Minmed Group、Alliance Medinet,以及新加坡失智症機構旗下的CARA應用。
除了這幾家私立機構,護聯中心(AIC)負責的預先護理計劃系統也沒能倖免。短短兩周內,多家機構接連出現未授權訪問,衛生部已聯手新加坡網絡安全局(CSA)介入跟進。

每一套IT系統在面對蓄意攻擊時都存在脆弱性,隨著技術尤其是人工智慧的發展,網絡攻擊正變得更快、更隱蔽也更具威脅。 就醫暫未受阻,病歷外泄仍在核實
大家最在意的肯定是去診所看病受不受影響,以及之前的個人病歷有沒有被黑客扒走。衛生部明確表示,目前的入侵事件沒有造成門診日常運作停擺,患者的診療安全也沒有受到破壞。
至於敏感的病歷數據,官方目前的說法是暫未發現黑客非法讀取了患者的健康記錄。不過,由於各家系統受影響的程度不同,衛生部、個人資料保護委員會(PDPC)正協同各機構聘請的網絡安全專家,加緊核查具體波及的範圍。
公私醫療機構全面拉響警報
面對這波集中攻擊,衛生部已指示國家健康科技機構Synapxe以及所有公立醫療系統全面提升監測等級,防止外部攻擊向公立醫院網絡蔓延。與此同時,官方也要求所有持牌私立醫療機構立即展開系統漏洞自查,加固患者數據庫防護。
在坡島生活,不少人的工簽體檢、公司保險報銷或日常配藥都綁在DA或Fullerton帳戶上。現階段大家看病拿藥照舊,但接下來務必多留個心眼,謹防冒充診所、保險機構或衛生部的釣魚簡訊和詐騙電話。
📌 要點總結
✦ DA、富樂康、Minmed等6家醫療相關IT系統在兩周內遭遇未經授權入侵。
✦ 衛生部證實目前就醫運作正常,尚未發現患者病歷被非法訪問。
✦ 網安局與個人資料保護委員會已介入調查,全島醫療機構正緊急升級防護。
近期收到可疑就醫通知切勿輕信