新加坡:專家警告稱,近期新加坡醫療機構接連遭遇網絡安全事件,這標誌著威脅格局發生了重大轉變。黑客的目標不再僅僅是大型醫院,診所、遠程醫療平台以及處理敏感醫療數據的第三方服務供應商正日益成為攻擊目標。
在過去的兩個月里,共有10起涉及信息泄露的網絡安全漏洞報告,其中6起與醫療保健相關。
雖然專家在接受 CNA 採訪時並未將這些事件定義為有組織的協同攻擊,但他們指出,惡意攻擊者正越來越多地利用互聯醫療生態系統中的漏洞。該生態系統持有極具價值的個人數據,且高度依賴不間斷的數字化服務。
網絡安全公司 Illumio 的系統工程高級總監 Andrew Kay 表示:「這種模式並非巧合。威脅參與者會優先選擇數據價值高且運營壓力大的行業,而醫療行業恰好同時滿足這兩個條件。」
新加坡網絡安全局:攻擊日益具有「機會主義」特徵
新加坡網絡安全局(CSA)在周五(11月13日)的一份聲明中表示,近期的一系列網絡事件反映了「全球範圍內機會主義攻擊的廣泛趨勢」,而非專門針對新加坡的協同行動。
CSA 指出,自9月以來,每月報告的網絡安全事件平均數量是1月至8月平均值的三倍。
「威脅參與者會主動掃描網際網路尋找漏洞系統,即使組織並非被特定目標鎖定,也可能成為受害者,」CSA 提醒各機構加強網絡防禦。
衛生部(MOH)在周四的聲明中表示,正嚴肅對待近期醫療行業頻發的網絡安全事件。該部門補充道:「據我們所知,在這些泄露事件中,尚未發現患者健康記錄被未經授權訪問的情況。」
新加坡社會科學大學(SUSS)的 Razwana Begum 副教授表示,受影響機構的範圍之廣尤其令人擔憂。
她指出:「最引人注目的是受影響機構的多樣性,從醫療服務提供者到遠程醫療平台,再到第三方醫療管理機構。」
她補充說,令人擔憂的不僅是攻擊頻率,還有處理敏感醫療信息的系統和服務供應商數量的增加。
「隨著這些系統的互聯程度提高,一個組織的漏洞可能會導致其他多個組織的信息泄露。」
Razwana 副教授表示,醫療行業越來越依賴互聯的數字化系統,包括電子健康記錄、遠程醫療、雲平台和聯網醫療設備。
「雖然這些技術提高了效率和患者護理質量,但它們也引入了額外的漏洞,可能被攻擊者利用。」

醫療數據被視為「金礦」
Infinity Forensics 總監 Ali Fazeli 表示,醫療服務提供者對黑客來說是「金礦」,因為他們持有永久性的個人數據,如身份證號(NRIC)、家庭住址、保險詳情和病史。
與信用卡號或密碼不同,這類信息在泄露後很難更改,因此對網絡罪犯具有極高價值。
「醫療記錄在暗網上的巨大經濟價值使其成為首選目標,」Ali 先生說。
他表示,網絡罪犯願意支付高價購買這些敏感數據,用於實施極具欺騙性的身份盜用計劃、詐騙和敲詐。
「此外,診所和醫院運行的是關乎生死的業務,無法承受系統停機,因此更有可能迅速支付贖金以恢復訪問,」Ali 補充道。
近期醫療數據泄露事件回顧
10月24日:Alliance Medinet
會員資料庫被未經授權訪問,約11萬名會員的個人數據(包括姓名、身份證號和聯繫方式)被泄露。7名會員的銀行詳情和1名會員的醫療診斷結果可能受到影響。HSBC Life、Income Insurance 和 Singlife 的近4,400名客戶受到或可能受到影響。
11月6日:Doctor Anywhere
在涉及未知第三方的網絡事件中,用戶個人數據泄露。Doctor Anywhere 於10月29日發現泄露,未披露受影響用戶數量或具體數據,但表示臨床記錄未被泄露。
11月9日:Fullerton Health
支持其外籍勞工初級護理計劃(Migrant Worker Primary Care Plan)的伺服器被未經授權訪問。Fullerton Health 未披露受影響人數,但表示姓名、FIN 編號、出生日期和聯繫方式可能泄露,而健康、醫療和財務信息未受影響。
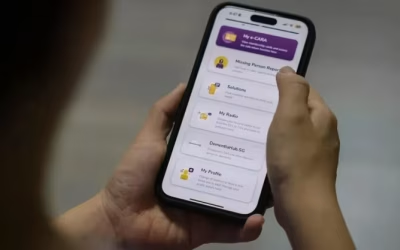
11月11日:Dementia Singapore 的 CARA SG 應用
在11月1日發送未經授權的應用通知事件後,部分 CARA SG 會員的個人數據可能被泄露。姓名、電子郵件、電話號碼和會員 ID 可能受影響,但身份證號未泄露。
11月11日:Minmed Group
支持其遠程諮詢和健康篩查服務的獨立系統遭遇「惡意網絡安全事件」。該集團未披露受影響人數或數據類型,但表示臨床記錄未被泄露。
11月12日:綜合護理局 (AIC)
第三方未經授權訪問 AIC 的預先護理計劃(Advance Care Planning)IT 系統,可能導致多達 4,064 名來自公共醫療機構和社區護理提供者的員工個人數據泄露。姓名、聯繫方式和身份證號可能受影響,但未發現醫療記錄或患者數據被泄露的跡象。

黑客正在尋找「側門」
專家表示,數字化醫療服務的快速增長為攻擊者創造了更多潛在入口,尤其是通過第三方平台和服務供應商。
「黑客現在不再浪費時間嘗試破開防禦嚴密的『正門』,而是尋找簡單的『側門』,」Ali 先生說。
他指出,移動健康應用、遠程諮詢門戶和雲存儲的廣泛採用「極大地擴大了攻擊面」(即黑客可以利用的潛在入口數量)。
「一個簡單的安全漏洞,例如配置錯誤的雲伺服器或薄弱的第三方供應商連接,往往就足以讓入侵者潛入並獲取大量敏感患者數據。」
專家表示,人工智慧(AI)可能會使現有的網絡攻擊手段更快且更易於規模化,包括幫助攻擊者識別漏洞、生成惡意代碼以及製作更具欺騙性的釣魚郵件。
然而,南洋理工大學物理與數學科學學院的王華雄教授提醒,目前沒有證據表明近期六起醫療事件中使用了 AI,在沒有取證證據的情況下不應隨意假設。
Razwana 副教授表示,另一個擔憂是醫療機構對第三方技術供應商的依賴程度日益增加。
她指出,許多機構將雲託管、診所管理系統、遠程醫療、支付處理和醫療行政等功能外包。
「這些安排可能會引入醫療服務提供者無法察覺的漏洞。」
Kay 先生舉例說,醫院中的輸液泵、成像系統以及建築管理控制系統等每一個聯網設備都代表一個潛在入口。
「任何連接到網絡的設備都必須被視為攻擊面的一部分。」
醫療機構應該怎麼做?
專家建議,醫療服務提供者必須超越單純的「預防攻擊」,加強檢測和遏制泄露的能力。
「網絡安全意識是必要的,但僅靠意識已不再足夠,」Razwana 副教授說。
她補充道,關鍵在於組織是否實施了有效的控制措施,並能證明這些措施確實有效。
Kay 先生同樣強調了在攻擊者在系統內擴散之前將其遏制的重要性。
「決定性因素不是攻擊者是否能進來,而是在他們進來後,組織能多快地將他們遏制住。」
專家建議,醫療提供者應自行評估供應商的安全性,限制供應商僅擁有必要的訪問權限,並要求其及時報告泄露事件。
王教授表示:「外包服務並不意味著無需了解供應商持有哪些數據、誰可以訪問以及如何檢測和遏制事件。」
其他優先事項包括:強化身份驗證、及時修復已知漏洞、加強對管理員和供應商訪問的控制,以及通過網絡分段來限制攻擊擴散。
王教授補充說,組織還應監控可疑活動,包括異常的訪問模式和大流量的數據傳輸。
Ali 先生認為,AI 也可以幫助防禦者審查代碼、監控系統並標記漏洞。但他警告說,這類工具並非「萬能藥」,如果配置和管理不當,反而會引入新的安全風險。
不過,Razwana 副教授指出,醫療行業的網絡安全準備情況可能並不統一。
大型私立醫療集團可能擁有專門的網絡安全團隊和更多資源投入防護技術,而小型診所和獨立提供者可能面臨預算緊張和技術專家匱乏的問題。
她表示,這些小機構通常嚴重依賴外部供應商管理 IT 系統,這使得供應商的安全性變得至關重要。
她還提到,過度依賴共同的服務供應商會產生「集中風險」,因為一個被廣泛使用的供應商一旦被攻破,可能會影響多家醫療機構。
針對 CNA 的詢問,Raffles Medical Group 首席技術官 Terence Foo 表示,公司會根據不斷演變的形勢定期審查並加強網絡安全實踐。
這些努力包括持續的系統安全評估、風險管理和中斷準備,以及與技術合作夥伴和供應商的密切合作。
「出於安全原因,我們不對具體措施、監控活動或威脅評估發表評論,但我們始終關注風險,並採取基於風險的網絡安全方法,」他說道。
「我們致力於保護患者信息並維持業務連續性,以支持基本醫療服務的安全持續交付。」
但專家表示,即使有這些保障措施,也沒有任何組織能保證完全免受網絡攻擊。
Razwana 副教授認為,更現實的目標是增加入侵難度,限制其影響,並確保即使在系統受損時,基本的醫療服務仍能繼續運行。
「重點不僅在於保護數據,」她補充道,「而是在於保護患者的信任,維持護理的連續性,並保障患者的安全。」