新加坡网络安全局(CSA)在周五(11月13日)表示,自9月以来,每月报告的网络安全事件平均数量已达到1月至8月平均值的三倍,但这些事件似乎并非针对新加坡的协同攻击行动。
CSA补充道,这些事件实际上反映了“全球范围内机会主义攻击的广泛趋势”。部分事件还涉及被攻破的第三方供应商,这进一步凸显了管理供应链风险的重要性。
此次声明是在近期医疗机构及其他组织接连发生数据泄露事件后发布的。
CSA表示,已向所有关键信息基础设施(CII)部门通报情况,并正与CII所有者密切合作以加强网络防御。
CII部门包括:能源、水务、银行与金融、医疗保健、交通、信息通信、媒体、安全与应急服务以及政府部门。
此外,CSA还与主要贸易协会和商会接洽,帮助企业了解不断演变的威胁并采取适当的预防措施。
“网络攻击正变得越来越具有机会主义色彩。威胁者会主动扫描互联网上的漏洞系统,即使组织并非被专门针对,也可能成为受害者,”CSA在敦促所有组织立即采取措施加强网络防御时如是说。
“威胁者对人工智能(AI)使用程度的提高,可能会进一步加速漏洞的发现和利用,从而缩短组织加固系统的时间。”
CSA首席执行官 Gwenda Fong 强调,无论企业规模或资源如何,网络安全都应成为首要任务。
她在 LinkedIn 的一篇帖子中写道:“如果你领导一家企业,网络安全应该在你的议程上——即使你没有专门的 IT 或安全团队。”
她敦促企业思考如果关键系统崩溃将如何应对,以及如何维持基本运营,并补充说,这类检查对任何规模的企业都至关重要。
她建议企业演练关键系统宕机后的应对流程以及团队维持基本运营的方式。
她补充道:“随着威胁者更多地利用 AI,他们能更快地发现并利用漏洞,给组织留下的反应时间更少。”
近期医疗保健数据泄露事件
10月24日:Alliance Medinet
由于会员数据库被未经授权访问,约 110,000 名会员的个人数据被泄露,包括姓名、身份证号和联系方式。七名会员的银行详情和一名会员的医疗诊断结果可能也受到影响。HSBC Life、Income Insurance 和 Singlife 的近 4,400 名客户受到或可能受到影响。
11月6日:Doctor Anywhere
在一次涉及未知第三方的网络事件中,用户的个人数据被泄露。Doctor Anywhere 于 10 月 29 日意识到此次泄露,但未透露受影响的用户数量或数据类型,不过表示临床记录未被泄露。
11月9日:Fullerton Health
一个支持其外籍劳工初级护理计划(Migrant Worker Primary Care Plan)的服务器被未经授权访问。Fullerton Health 未透露受影响的工人人数,但表示姓名、FIN 号码、出生日期和联系方式可能被泄露,而健康、医疗和财务信息未受影响。
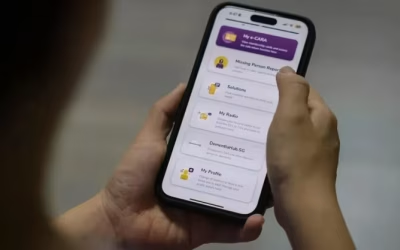
11月11日:Dementia Singapore 的 CARA SG 应用
在 11 月 1 日发生未经授权发送应用通知的网络事件后,部分 CARA SG 会员的个人数据可能被泄露。姓名、电子邮件地址、电话号码和会员 ID 可能受到影响,但 NRIC 号码未被泄露。
11月11日:Minmed Group
一个支持 Minmed 远程会诊和健康筛查服务的独立系统遭遇了“恶意网络安全事件”。该集团未披露受影响的人数或个人数据类型,但表示临床记录未被泄露。
11月12日:综合护理局 (AIC)
未经授权的第三方访问了 AIC 的预先护理计划(Advance Care Planning)IT 系统,可能导致来自公共医疗机构和社区护理提供者的多达 4,064 名员工的个人数据泄露。姓名、联系方式和 NRIC 号码可能受到影响,但未发现医疗记录或患者数据被泄露的迹象。
此次声明是在卫生部(MOH)周四表示,正非常严肃地对待近期涉及六家医疗及医疗相关实体的网络安全事件之后发布的。
受影响的实体包括:综合护理局 (AIC)、Alliance Medinet、Doctor Anywhere Group、Fullerton Health Group、Minmed Group 和 Dementia Singapore。
卫生部表示,这些泄露事件并未干扰患者的护理工作,目前没有证据表明患者的安全和护理受到影响。
卫生部补充说,据其了解,在这些泄露事件中,没有证据表明患者健康记录被未经授权访问。
然而,在几起事件中,个人数据可能已被泄露。
其中,Alliance Medinet 表示约 110,000 名会员的个人数据被泄露,而 AIC 表示多达 4,064 名公共医疗机构和社区护理提供者的员工个人数据可能被未经授权的第三方访问。
卫生部表示,正与受影响实体跟进,以评估事件的全面影响。
卫生部还要求国家健康技术机构 Synapxe 和公共医疗机构加强对潜在网络威胁的监测,同时敦促私人医疗提供者审查并加强其网络安全措施。
卫生部警告称,技术的进步,特别是人工智能,可能会使网络攻击变得更频繁、更迅速且更强大。
遭遇网络安全事件的组织可以向 CSA 的 SingCERT 提交报告,或拨打网络事件热线 6890 9555 进行初步事件分诊、咨询支持以及寻求相关服务提供商和资源的推荐。
CSA 还鼓励组织利用其“CISO-as-a-Service”计划,聘请专业顾问制定量身定制的网络安全计划,符合条件的中小企业最高可获得 70% 的共同资助。