新加坡網絡安全局(CSA)在周五(11月13日)表示,自9月以來,每月報告的網絡安全事件平均數量已達到1月至8月平均值的三倍,但這些事件似乎並非針對新加坡的協同攻擊行動。
CSA補充道,這些事件實際上反映了「全球範圍內機會主義攻擊的廣泛趨勢」。部分事件還涉及被攻破的第三方供應商,這進一步凸顯了管理供應鏈風險的重要性。
此次聲明是在近期醫療機構及其他組織接連發生數據泄露事件後發布的。
CSA表示,已向所有關鍵信息基礎設施(CII)部門通報情況,並正與CII所有者密切合作以加強網絡防禦。
CII部門包括:能源、水務、銀行與金融、醫療保健、交通、信息通信、媒體、安全與應急服務以及政府部門。
此外,CSA還與主要貿易協會和商會接洽,幫助企業了解不斷演變的威脅並採取適當的預防措施。
「網絡攻擊正變得越來越具有機會主義色彩。威脅者會主動掃描網際網路上的漏洞系統,即使組織並非被專門針對,也可能成為受害者,」CSA在敦促所有組織立即採取措施加強網絡防禦時如是說。
「威脅者對人工智慧(AI)使用程度的提高,可能會進一步加速漏洞的發現和利用,從而縮短組織加固系統的時間。」
CSA執行長 Gwenda Fong 強調,無論企業規模或資源如何,網絡安全都應成為首要任務。
她在 LinkedIn 的一篇帖子中寫道:「如果你領導一家企業,網絡安全應該在你的議程上——即使你沒有專門的 IT 或安全團隊。」
她敦促企業思考如果關鍵系統崩潰將如何應對,以及如何維持基本運營,並補充說,這類檢查對任何規模的企業都至關重要。
她建議企業演練關鍵系統宕機後的應對流程以及團隊維持基本運營的方式。
她補充道:「隨著威脅者更多地利用 AI,他們能更快地發現並利用漏洞,給組織留下的反應時間更少。」
近期醫療保健數據泄露事件
10月24日:Alliance Medinet
由於會員資料庫被未經授權訪問,約 110,000 名會員的個人數據被泄露,包括姓名、身份證號和聯繫方式。七名會員的銀行詳情和一名會員的醫療診斷結果可能也受到影響。HSBC Life、Income Insurance 和 Singlife 的近 4,400 名客戶受到或可能受到影響。
11月6日:Doctor Anywhere
在一次涉及未知第三方的網絡事件中,用戶的個人數據被泄露。Doctor Anywhere 於 10 月 29 日意識到此次泄露,但未透露受影響的用戶數量或數據類型,不過表示臨床記錄未被泄露。
11月9日:Fullerton Health
一個支持其外籍勞工初級護理計劃(Migrant Worker Primary Care Plan)的伺服器被未經授權訪問。Fullerton Health 未透露受影響的工人人數,但表示姓名、FIN 號碼、出生日期和聯繫方式可能被泄露,而健康、醫療和財務信息未受影響。
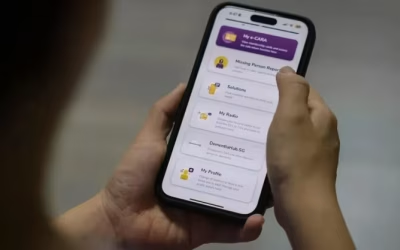
11月11日:Dementia Singapore 的 CARA SG 應用
在 11 月 1 日發生未經授權發送應用通知的網絡事件後,部分 CARA SG 會員的個人數據可能被泄露。姓名、電子郵件地址、電話號碼和會員 ID 可能受到影響,但 NRIC 號碼未被泄露。
11月11日:Minmed Group
一個支持 Minmed 遠程會診和健康篩查服務的獨立系統遭遇了「惡意網絡安全事件」。該集團未披露受影響的人數或個人數據類型,但表示臨床記錄未被泄露。
11月12日:綜合護理局 (AIC)
未經授權的第三方訪問了 AIC 的預先護理計劃(Advance Care Planning)IT 系統,可能導致來自公共醫療機構和社區護理提供者的多達 4,064 名員工的個人數據泄露。姓名、聯繫方式和 NRIC 號碼可能受到影響,但未發現醫療記錄或患者數據被泄露的跡象。
此次聲明是在衛生部(MOH)周四表示,正非常嚴肅地對待近期涉及六家醫療及醫療相關實體的網絡安全事件之後發布的。
受影響的實體包括:綜合護理局 (AIC)、Alliance Medinet、Doctor Anywhere Group、Fullerton Health Group、Minmed Group 和 Dementia Singapore。
衛生部表示,這些泄露事件並未乾擾患者的護理工作,目前沒有證據表明患者的安全和護理受到影響。
衛生部補充說,據其了解,在這些泄露事件中,沒有證據表明患者健康記錄被未經授權訪問。
然而,在幾起事件中,個人數據可能已被泄露。
其中,Alliance Medinet 表示約 110,000 名會員的個人數據被泄露,而 AIC 表示多達 4,064 名公共醫療機構和社區護理提供者的員工個人數據可能被未經授權的第三方訪問。
衛生部表示,正與受影響實體跟進,以評估事件的全面影響。
衛生部還要求國家健康技術機構 Synapxe 和公共醫療機構加強對潛在網絡威脅的監測,同時敦促私人醫療提供者審查並加強其網絡安全措施。
衛生部警告稱,技術的進步,特別是人工智慧,可能會使網絡攻擊變得更頻繁、更迅速且更強大。
遭遇網絡安全事件的組織可以向 CSA 的 SingCERT 提交報告,或撥打網絡事件熱線 6890 9555 進行初步事件分診、諮詢支持以及尋求相關服務提供商和資源的推薦。
CSA 還鼓勵組織利用其「CISO-as-a-Service」計劃,聘請專業顧問制定量身定製的網絡安全計劃,符合條件的中小企業最高可獲得 70% 的共同資助。