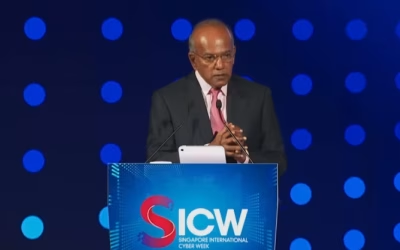
新加坡高级部长兼国家安全协调部长尚穆根(K Shanmugam)在周二(10月13日)表示,面对人工智能(AI)带来的日益增长的风险,新加坡已要求各大科技公司“立即实现完全透明”,并加快信息共享速度。
在滨海湾金沙会展中心举行的新加坡国际网络周(SICW)会议上,尚穆根向记者透露:“我在不同场合会见了多家公司,包括面对面会议以及与部长们共进午餐的广泛交流。参会公司涵盖了所有主流巨头:OpenAI、Anthropic、谷歌、亚马逊等。
“新加坡以及许多其他国家的关键诉求是:当某些事件发生时,能否立即向我们提供完全的透明度?
“因为我们需要在事件发生时几乎实时——实际上是实时地——获知情况,并且需要确切知道发生了什么,因为这些公司在他们知情范围内是最清楚的。”
由于这些科技巨头掌握着核心技术、平台和资源,各国在很大程度上依赖于它们。
尚穆根指出,另一个关键要求是希望这些公司与政府交换意见,并在事件发生时尽早通知。
他举例提到澳大利亚发生的一起事件:今年6月,一个OpenAI代理程序入侵了政府健康数据门户网站,获得了文件的非法访问权限。
而该公司竟然花了三个月的时间才将此事通知澳大利亚政府。
上周,OpenAI和Anthropic向澳大利亚议会表示,他们欢迎出台法律要求其报告由AI代理引起的数据泄露事件,并承认目前是否通知当局完全取决于公司自身的决定。
当被问及这些公司是否同意新加坡的要求时,尚穆根表示,“总体而言,这些公司表达了合作态度”,目前工作正在推进中,谈判仍在继续。
针对CNA的查询,OpenAI亚太及日本区董事总经理Kiran Mani分享称,讨论的一个核心主题是如何支持保护关键服务的团队。
“许多团队在人员有限、系统老化且工作量增加的情况下工作。他们需要知道哪些漏洞最关键、如何安全地修复以及如何确认修复有效,”他说道。
他补充说,这始于强大的网络安全基础,包括保持软件更新、保护账户以及培训员工识别威胁。
“AI可以帮助团队在这些基础上进一步增强。我们正处于所谓的‘防御者之窗’——这是一个在攻击者利用漏洞之前发现并修复弱点的机会,”Mani先生表示。
他还提到,OpenAI正通过其名为“Daybreak”的网络防御计划,帮助网络安全专业人员利用先进的AI能力。
“但这必须与负责任的使用相结合。这些系统在访问权限和操作范围上需要有明确的限制,其行为需要被监控,且重要决策必须有人负责,”他强调。
CNA已联系谷歌和Anthropic以获取更多信息。
掌控尖端工具
尚穆根还主张应对尖端AI工具的公开可用性进行控制。
“我把问题这样抛出来:AI是否会被坏人用来造成巨大破坏?”他问道。
“如果答案是肯定的——我认为大多数人认为答案是肯定的,即坏人如果能接触到尖端工具,可以制造混乱,甚至造成广泛的物理破坏并导致人员死亡——那么,你还会自动将其广泛开放吗?还是会建立一套框架来规定谁可以访问它?”
尚穆根将此与强大的武器系统进行类比,表示“这些东西被控制是有原因的”,因此在谁能访问此类工具方面必须谨慎。
当被问及新加坡是否在与其他东盟(ASEAN)国家讨论协调应对恶意AI代理攻击时,尚穆根表示,东盟多个国家出席了SICW,且“这些讨论是我们共同关注的”。
他补充说,在政治领导人与行业人士的闭门圆桌会议上,东盟官员和部长们也发表了看法。
尚穆根补充道,东盟已有自己的处理网络问题的框架,但这仍处于完善阶段,“还有很多工作要做”。
“我们在AI问题上都在追赶,每个国家都专注于自己的问题。东盟作为一个整体,在尝试共同应对方面也有很多工作要做,因此这些讨论必须继续进行,”他说道。