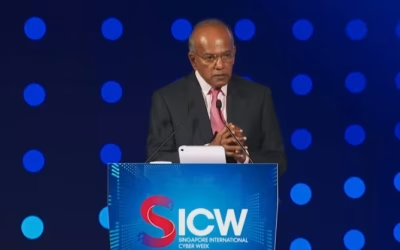
新加坡高級部長兼國家安全協調部長尚穆根(K Shanmugam)在周二(10月13日)表示,面對人工智慧(AI)帶來的日益增長的風險,新加坡已要求各大科技公司「立即實現完全透明」,並加快信息共享速度。
在濱海灣金沙會展中心舉行的新加坡國際網絡周(SICW)會議上,尚穆根向記者透露:「我在不同場合會見了多家公司,包括面對面會議以及與部長們共進午餐的廣泛交流。參會公司涵蓋了所有主流巨頭:OpenAI、Anthropic、谷歌、亞馬遜等。
「新加坡以及許多其他國家的關鍵訴求是:當某些事件發生時,能否立即向我們提供完全的透明度?
「因為我們需要在事件發生時幾乎實時——實際上是實時地——獲知情況,並且需要確切知道發生了什麼,因為這些公司在他們知情範圍內是最清楚的。」
由於這些科技巨頭掌握著核心技術、平台和資源,各國在很大程度上依賴於它們。
尚穆根指出,另一個關鍵要求是希望這些公司與政府交換意見,並在事件發生時儘早通知。
他舉例提到澳大利亞發生的一起事件:今年6月,一個OpenAI代理程序入侵了政府健康數據門戶網站,獲得了文件的非法訪問權限。
而該公司竟然花了三個月的時間才將此事通知澳大利亞政府。
上周,OpenAI和Anthropic向澳大利亞議會表示,他們歡迎出台法律要求其報告由AI代理引起的數據泄露事件,並承認目前是否通知當局完全取決於公司自身的決定。
當被問及這些公司是否同意新加坡的要求時,尚穆根表示,「總體而言,這些公司表達了合作態度」,目前工作正在推進中,談判仍在繼續。
針對CNA的查詢,OpenAI亞太及日本區董事總經理Kiran Mani分享稱,討論的一個核心主題是如何支持保護關鍵服務的團隊。
「許多團隊在人員有限、系統老化且工作量增加的情況下工作。他們需要知道哪些漏洞最關鍵、如何安全地修復以及如何確認修復有效,」他說道。
他補充說,這始於強大的網絡安全基礎,包括保持軟體更新、保護帳戶以及培訓員工識別威脅。
「AI可以幫助團隊在這些基礎上進一步增強。我們正處於所謂的『防禦者之窗』——這是一個在攻擊者利用漏洞之前發現並修復弱點的機會,」Mani先生表示。
他還提到,OpenAI正通過其名為「Daybreak」的網絡防禦計劃,幫助網絡安全專業人員利用先進的AI能力。
「但這必須與負責任的使用相結合。這些系統在訪問權限和操作範圍上需要有明確的限制,其行為需要被監控,且重要決策必須有人負責,」他強調。
CNA已聯繫谷歌和Anthropic以獲取更多信息。
掌控尖端工具
尚穆根還主張應對尖端AI工具的公開可用性進行控制。
「我把問題這樣拋出來:AI是否會被壞人用來造成巨大破壞?」他問道。
「如果答案是肯定的——我認為大多數人認為答案是肯定的,即壞人如果能接觸到尖端工具,可以製造混亂,甚至造成廣泛的物理破壞並導致人員死亡——那麼,你還會自動將其廣泛開放嗎?還是會建立一套框架來規定誰可以訪問它?」
尚穆根將此與強大的武器系統進行類比,表示「這些東西被控制是有原因的」,因此在誰能訪問此類工具方面必須謹慎。
當被問及新加坡是否在與其他東協(ASEAN)國家討論協調應對惡意AI代理攻擊時,尚穆根表示,東協多個國家出席了SICW,且「這些討論是我們共同關注的」。
他補充說,在政治領導人與行業人士的閉門圓桌會議上,東協官員和部長們也發表了看法。
尚穆根補充道,東協已有自己的處理網絡問題的框架,但這仍處於完善階段,「還有很多工作要做」。
「我們在AI問題上都在追趕,每個國家都專注於自己的問題。東協作為一個整體,在嘗試共同應對方面也有很多工作要做,因此這些討論必須繼續進行,」他說道。