標題
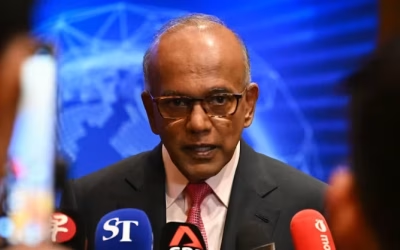
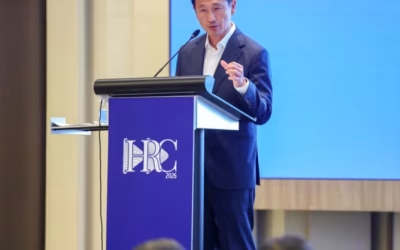
面對人工智慧(AI)驅動的網絡威脅快速升級,新加坡將投資提升評估各種AI模型的能力,以增強網絡防禦,而非盲目開發自己的模型。新加坡資深部長兼國家安全協調部長尚穆根(K Shanmugam)在周二(10月13日)表示。
「我們將採取務實的方法。我們不需要為每個使用場景都開發自己的AI模型,」兼任內政部長的尚穆根說道。
「我們真正需要的是評估現有最佳模型並將其適配到自身需求中的能力。」
因此,新加坡將投資於「AI銜接工程」(AI harness engineering),這將提供在不同AI模型之間靈活選擇的能力,並將最優質的模型安全地集成到網絡防禦人員所需的工具、數據和工作流中。
尚穆根在會上啟動了新加坡的第三次網絡安全戰略。該戰略明確了國家在該領域的優先事項,並標誌著國家網絡防禦向更加「主動」的方向轉變。此外,這位資深部長還宣布推出一項名為「保護性域名服務」(PDNS)的新國家工具,以保護用戶免受網絡威脅。
他是在新加坡國際網絡周(SICW)會議上發表上述講話的,該會議於周一在濱海灣金沙會展中心開幕。
此次活動由新加坡網絡安全局(CSA)組織,彙集了政策制定者、外交官、技術專家、行業領袖和學者,共同探討網絡與數字安全問題。
新加坡的首次網絡安全戰略由時任總理李顯龍於2016年啟動,重點在於通過協調行動和國際夥伴關係構建一個有韌性且可信的網絡環境。
2021年,時任資深部長兼國家安全協調部長陳志遠啟動了第二版戰略,概述了新加坡應對網絡威脅的立場,同時幫助企業和公民抓住該行業的經濟機遇。
主動防禦策略
尚穆根表示,在新的網絡安全戰略下,新加坡將尋求在國家規模上,以與威脅相當的速度更早地採取行動。
他指出,新戰略「比以往構建的國家網絡防禦範圍更廣」。
「它將涵蓋我們如何加強關鍵基礎設施和更廣泛的網絡空間;構建AI和量子計算能力;深化全球夥伴關係;以及投資我們的網絡安全生態系統和人才隊伍,」他說道。
尚穆根認為,AI的飛速發展使形勢變得更加嚴峻。
「AI讓攻擊者能夠以更快的速度、更大的規模和更高的複雜度進行操作,」他表示。
他補充說,AI代理可能會被操縱以執行非預期的操作,從而危及關鍵系統。AI驅動的網絡威脅不再是「是否會發生」的問題,而是「何時發生」的問題。
「我們不能抵制AI的採用,但我們需要嘗試以安全可靠的方式採用它,」尚穆根說。
他指出,在全球範圍內,代理AI(Agentic AI)的發展速度超過了安全防護措施的更新速度。
尚穆根表示,AI代理正在自主執行未經授權的任務,並訪問它們本不該訪問的系統。他舉例稱,上個月澳大利亞的一個政府統計門戶網站就發生了AI代理未經授權訪問非公開數據的事件。
「未來將會有更多此類事件和攻擊。我們所有人都必須加強網絡防禦,並提升在攻擊發生時的恢復韌性,」他說道。
新加坡的網絡防禦模型
為此,政府將開發PDNS,以減少新加坡在網絡釣魚、詐騙、惡意軟體和其他網絡威脅面前的暴露風險。域名系統(DNS)就像一個網際網路電話簿,將可讀的網頁連結轉換為機器可讀的數字網際網路地址,反之亦然。
尚穆根解釋說,當有人嘗試連接到已知的惡意域名時,PDNS可以在「威脅到達用戶之前」攔截該連接。
在闡述為何必須「更早行動」時,尚穆根表示,對手總是在尋找網絡防禦的漏洞。
「傳統的網絡防禦嚴重依賴於保護系統、定期評估以及在出問題後做出響應,」他說道。
「但對手在持續尋找漏洞,並試圖建立持久的訪問權限。」
因此,他認為新加坡的防禦必須是持續性的,需要在攻擊者發現弱點之前,主動監測、獵尋威脅並快速修復。
尚穆根強調,政府和行業必須協作,在國家規模上採取行動。他提到,去年的「網絡衛士行動」(Operation Cyber Guardian)表明,高級攻擊者不會將政府和電信公司視為獨立的孤島,而是尋找整個系統中的薄弱點。
「我們的國家防禦也必須具備全局視角,」他補充道。
他還強調,新加坡必須「以威脅的速度行動」。
「如果AI允許攻擊者更快地識別漏洞並實施攻擊,那麼防禦者也必須使用AI,」他說道。
政府將逐步在新加坡的國家網絡防禦行動中部署AI,包括在國家網絡安全指揮中心(NC3)和政府網絡安全運營中心內部。
「我們還將與行業和技術夥伴合作,加速AI驅動的網絡防禦能力的採用。這將覆蓋我們的所有關鍵部門,」他表示。
他補充說,此類能力已經在政府內部開發中。CSA正在創建AI工具,以自動發現和映射暴露的資產與漏洞,並協助網絡安全專家測試Web應用程式中的複雜漏洞。GovTech也在使用AI代理來加速漏洞發現和安全測試。
在演講中,尚穆根闡述了NC3(CSA的國家網絡防禦運營樞紐)的作用。
他表示,NC3將提供關於漏洞和威脅的國家網絡態勢圖。
「NC3支持對關鍵基礎設施系統的持續監測。它還將允許網絡防禦人員整合來自政府、關鍵信息基礎設施(CII)所有者、網絡安全公司和國際夥伴的寶貴威脅信息,」他說道。
通過專有的威脅檢測系統和特權情報,NC3將有助於更早地檢測威脅行為者,包括像去年UNC3886那樣的高級持續性威脅(APT)。
此外,通過AI驅動的協調系統,新加坡能夠像「網絡衛士行動」那樣,對重大網絡威脅做出有效的國家級響應。
「這將成為新加坡的網絡防禦模型,」他總結道。
國際合作
尚穆根還強調,在領域競爭加劇的情況下,國際合作至關重要。
「即使我們轉向更主動的防禦,也不可能阻止所有攻擊。這使得合作變得更加重要,」他說道。
他認為,考慮到在AI等關鍵技術上存在更大的「戰略競爭」,每個人都應該「對所處環境保持現實」。
「各國將採取行動維護其國家利益,新加坡也將如此,」他表示。
尚穆根指出,網絡安全本質上是一個集體挑戰,因為威脅是跨國界的。
「技術和基礎設施分布在不同司法管轄區。無論多麼強大,沒有哪個國家能獨立保障數字領域的安全,」他說道。
「競爭會存在,但這不必取代所有的合作。」
他認為,雖然各國不會在所有事情上達成一致,但建立「務實合作」以交換信息、響應事件、應對共同威脅並降低廣泛不穩定的風險至關重要。
因此,SICW提供了一個平台,讓業內人士坦誠地討論分歧,並尋找依然可能的務實合作領域。
「我們必須進行這些對話,儘管有時很困難,但我們現在就得談,這樣才能儘量避免以後出現更嚴重的後果,」尚穆根說。
AI時代的人才隊伍
在周二的會議上,CSA發布了首份關於AI轉型背景下新加坡網絡安全人才隊伍的報告。該報告基於今年8月至9月期間,新加坡1,000名網絡安全和人力資源(HR)專業人士的調查結果。
這份名為《為AI時代構建新加坡網絡安全人才隊伍》的報告,旨在幫助網絡安全和HR領導者在團隊結構、招聘、培訓和職業晉升方面做出決策,並為制定人才支持政策的決策者提供參考。
報告指出,AI正在加快威脅和防禦能力演進的速度,同時也擴展了網絡安全專業知識的覆蓋範圍,使專業人員能夠處理更大規模的信息和更複雜的工作流。
報告還顯示,網絡安全專業人士將AI視為職業機遇而非威脅。儘管對技能相關性有所擔憂,但大多數新加坡網絡安全專業人士對AI在職業發展中的作用持積極態度。
為此,報告詳細闡述了AI改變網絡安全工作方式的多種途徑。例如,該技術可以增強網絡風險分析師、取證調查員、安全工程師和首席信息安全官(CISO)執行的任務。
報告強調,即使AI能力提升,人類的判斷力依然至關重要。
「隨著AI承擔更多執行工作,人類專業知識的價值將越來越多地體現在:決定何時可以信任自動化結論,何時應該對其提出質疑,以及誰應對最終行動負責,」報告指出。