新加坡GovTech联手Google DeepMind,开发设备端实时诈骗检测
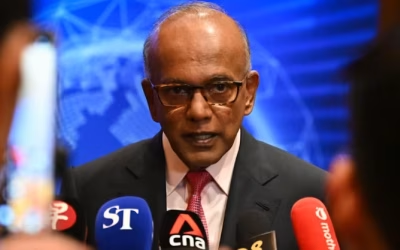
新加坡政府科技局(GovTech)正与人工智能研究实验室 Google DeepMind 合作,开发一种能够在设备端实时检测诈骗的功能。新加坡数字发展与信息部长赵蔚宁(Josephine Teo)在周三(10月14日)宣布了这一消息。
赵蔚宁部长同时领导着新加坡的智慧国战略和网络安全工作,她表示,此次合作能够在保护隐私的同时,提供更强大的安全防护。
“如果我们的设备能够尽早识别操纵迹象,我们就能帮助潜在受害者避免财产或凭据损失,同时让他们的个人消息保留在设备上。”
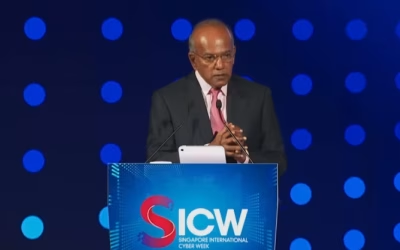
在金沙会展中心举行的新加坡国际网络周上,她指出,由于人工智能的出现,反诈骗之战已变得“更难赢”。
她表示:“我们的应对方式不应该是因为诈骗者滥用AI就避开AI。相反,我们必须升级我们的防御体系,使其更加完善。”她补充说,由于诈骗者在多个系统之间部署策略,新加坡必须更紧密地协调应对措施。
一名受害者可能首先在社交媒体上遇到诈骗,然后转移到聊天平台,接着接到电话,最后通过金融机构转账。每个阶段都有干预机会,但没有任何一个单一的防御者能看到整个链路。
“因此,仅仅让每个组织提高拦截诈骗的能力是不够的。我们必须将防御体系连接起来,使得在生态系统某一部分检测到的单一信号能够触发其他地方的行动。”
与此同时,她提到 AI 可以被用于大规模检测威胁。
例如,由 GovTech 和新加坡警察部队开发的“诈骗分析与战术干预系统”利用 AI 每天扫描并评估超过 60 万个网站,每个网站仅需几秒钟。
该系统每月拦截约 2 万个恶意网站,并已扩展到涵盖可疑的手机号码和在线平台。
赵蔚宁表示,这使得新加坡能够以人力无法企及的速度和规模发现并应对威胁。
Google 在一份新闻稿中表示,该设备端 AI 模型旨在应用于 Android 设备。
传统的威胁检测依赖于云端服务器对消息的扫描。但许多现代聊天平台采用端到端加密,这意味着私人对话无法被检查。
该 AI 模型将在本地分析对话模式,而无需将数据发送到外部服务器。这实现了更快速的分析,从而让用户能够实时收到诈骗警报。
一旦检测到诈骗,用户的屏幕上会出现警告,提示他们在发生财产损失或凭据被盗前暂停操作。
Google 表示,该模型针对本地诈骗话术进行了微调,包括冒充公共机构、银行和公众人物,以及区域内流行的诈骗方案。
模型将接受持续训练,以适应不断演变的策略,并能将日常对话与社交工程诈骗中常见的、高压且结构化的操纵手段区分开来。
Google 补充说,关于用户如何安装和使用该模型的更多细节将很快公布。
量子威胁
赵蔚宁提醒,新加坡还应密切关注与量子相关的风险。
量子计算利用量子物理原理解决复杂问题。虽然它具有“巨大的潜力”,但足够强大的量子计算机最终可能会破解保护金融交易、敏感通信和数字系统的部分加密技术。
“我们不知道这何时会发生,但我们知道必须为此做好准备。不法分子已经开始窃取敏感的加密数据,等待未来用量子计算机来解密,”她说道。
对于大型组织而言,迁移到量子安全解决方案可能需要数年时间。他们必须评估风险,确定系统的优先级和数据重要性,并识别当前哪些加密可能会被破解。
她表示,他们还需要与技术供应商合作,测试替代加密方法,并逐步迁移系统。
今年 6 月,新加坡网络安全局(CSA)为关键信息基础设施(提供基本服务的计算机系统)的所有者发布了迁移里程碑指南,预计他们将在 2031 年前完成迁移。
该机构此前将能源、水务、银行金融、医疗保健、交通、信息通信、媒体、安全与应急服务以及政府确定为拥有此类系统的部门。
赵蔚宁表示,新加坡将为其他组织发布指南,目标是在 2035 年前实现量子安全迁移。这包括那些一旦遭受量子威胁将产生严重后果的组织。
例如,持有必须保密多年的敏感信息的组织,以及提供通信或数字交易等关键服务、且必须维持信息完整性和机密性的组织。

为了支持组织从规划转向实施,一项新的“量子安全启动资助金”也将提供资金支持。这种限时种子资金将帮助他们识别实施挑战,在实际运行环境中测试量子安全解决方案,并积累大规模迁移所需的经验。
该资助金面向所有组织开放,关键信息基础设施系统所有者将获得优先权。资助期从 11 月 1 日至 2027 年 10 月 31 日,每个资助的试点项目最长持续六个月。
CSA 表示,组织可以内部开展试点,或与合适的解决方案提供商合作。
优先考虑能够解决常见迁移挑战的用例,包括端到端的应用程序或系统迁移,以及加密发现和清单整理。
赵蔚宁强调,无论是诈骗还是量子威胁,都不能仅靠政府或任何一个国家单独解决。
“保持领先不仅取决于我们能构建什么,还取决于我们能通过相互支持汇聚什么,”她补充道。
东盟网络安全努力
赵蔚宁在周三下午举行的第 11 届东盟网络安全部长会议上表示,新加坡将进一步投资 3000 万新元(约 2300 万美元),将“东盟-新加坡网络安全卓越中心”延长并增强五年。
该中心于 2019 年成立,新加坡当时承诺在五年内投入 3000 万新元,旨在让成员国进行研究、分享知识并培训应对网络威胁。自成立以来,该中心已为 2200 多名参与者提供了 80 多个项目。
下一阶段将深入培养参与者在事件响应、关键基础设施保护、AI 相关网络风险和网络外交方面的能力。同时,该中心将与工业界和学术界合作,满足东盟不断变化的需求。
赵蔚宁强调了放大该地区网络风险的三大趋势:
第一是高级持续性威胁(APT),即复杂且有针对性的网络攻击。她指出,2021 年至 2024 年间,新加坡疑似此类攻击的数量增长了四倍。例如今年早些时候针对四家主要电信运营商的 UNC3886 网络攻击。
第二是勒索软件,这现已成为一个跨国犯罪产业。她提到,全球在 2025 年观察到超过 8200 起案例,平均每 64 分钟就发生一次攻击。
第三是 AI 等新兴技术,它们降低了攻击成本。她以 OpenAI 模型对 Hugging Face 的黑客攻击为例,说明了 AI 作为自主网络攻击者的潜力。
赵蔚宁表示,这些趋势意味着威胁正变得更加持久且普遍。
“如果我们现在不提高网络防御能力,我们的公民可能会承担后果——服务中断、数据泄露以及对数字系统的信心丧失。”