新加坡GovTech聯手Google DeepMind,開發設備端實時詐騙檢測
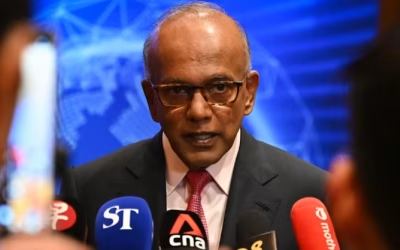
新加坡政府科技局(GovTech)正與人工智慧研究實驗室 Google DeepMind 合作,開發一種能夠在設備端實時檢測詐騙的功能。新加坡數字發展與信息部長趙蔚寧(Josephine Teo)在周三(10月14日)宣布了這一消息。
趙蔚寧部長同時領導著新加坡的智慧國戰略和網絡安全工作,她表示,此次合作能夠在保護隱私的同時,提供更強大的安全防護。
「如果我們的設備能夠儘早識別操縱跡象,我們就能幫助潛在受害者避免財產或憑據損失,同時讓他們的個人消息保留在設備上。」
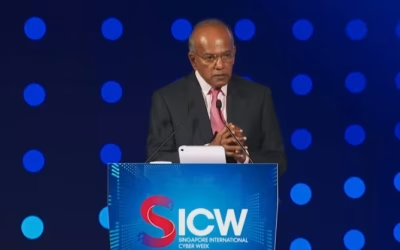
在金沙會展中心舉行的新加坡國際網絡周上,她指出,由於人工智慧的出現,反詐騙之戰已變得「更難贏」。
她表示:「我們的應對方式不應該是因為詐騙者濫用AI就避開AI。相反,我們必須升級我們的防禦體系,使其更加完善。」她補充說,由於詐騙者在多個系統之間部署策略,新加坡必須更緊密地協調應對措施。
一名受害者可能首先在社交媒體上遇到詐騙,然後轉移到聊天平台,接著接到電話,最後通過金融機構轉帳。每個階段都有干預機會,但沒有任何一個單一的防禦者能看到整個鏈路。
「因此,僅僅讓每個組織提高攔截詐騙的能力是不夠的。我們必須將防禦體系連接起來,使得在生態系統某一部分檢測到的單一信號能夠觸發其他地方的行動。」
與此同時,她提到 AI 可以被用於大規模檢測威脅。
例如,由 GovTech 和新加坡警察部隊開發的「詐騙分析與戰術干預系統」利用 AI 每天掃描並評估超過 60 萬個網站,每個網站僅需幾秒鐘。
該系統每月攔截約 2 萬個惡意網站,並已擴展到涵蓋可疑的手機號碼和在線平台。
趙蔚寧表示,這使得新加坡能夠以人力無法企及的速度和規模發現並應對威脅。
Google 在一份新聞稿中表示,該設備端 AI 模型旨在應用於 Android 設備。
傳統的威脅檢測依賴於雲端伺服器對消息的掃描。但許多現代聊天平台採用端到端加密,這意味著私人對話無法被檢查。
該 AI 模型將在本地分析對話模式,而無需將數據發送到外部伺服器。這實現了更快速的分析,從而讓用戶能夠實時收到詐騙警報。
一旦檢測到詐騙,用戶的螢幕上會出現警告,提示他們在發生財產損失或憑據被盜前暫停操作。
Google 表示,該模型針對本地詐騙話術進行了微調,包括冒充公共機構、銀行和公眾人物,以及區域內流行的詐騙方案。
模型將接受持續訓練,以適應不斷演變的策略,並能將日常對話與社交工程詐騙中常見的、高壓且結構化的操縱手段區分開來。
Google 補充說,關於用戶如何安裝和使用該模型的更多細節將很快公布。
量子威脅
趙蔚寧提醒,新加坡還應密切關注與量子相關的風險。
量子計算利用量子物理原理解決複雜問題。雖然它具有「巨大的潛力」,但足夠強大的量子計算機最終可能會破解保護金融交易、敏感通信和數字系統的部分加密技術。
「我們不知道這何時會發生,但我們知道必須為此做好準備。不法分子已經開始竊取敏感的加密數據,等待未來用量子計算機來解密,」她說道。
對於大型組織而言,遷移到量子安全解決方案可能需要數年時間。他們必須評估風險,確定系統的優先級和數據重要性,並識別當前哪些加密可能會被破解。
她表示,他們還需要與技術供應商合作,測試替代加密方法,並逐步遷移系統。
今年 6 月,新加坡網絡安全局(CSA)為關鍵信息基礎設施(提供基本服務的計算機系統)的所有者發布了遷移里程碑指南,預計他們將在 2031 年前完成遷移。
該機構此前將能源、水務、銀行金融、醫療保健、交通、信息通信、媒體、安全與應急服務以及政府確定為擁有此類系統的部門。
趙蔚寧表示,新加坡將為其他組織發布指南,目標是在 2035 年前實現量子安全遷移。這包括那些一旦遭受量子威脅將產生嚴重後果的組織。
例如,持有必須保密多年的敏感信息的組織,以及提供通信或數字交易等關鍵服務、且必須維持信息完整性和機密性的組織。

為了支持組織從規劃轉向實施,一項新的「量子安全啟動資助金」也將提供資金支持。這種限時種子資金將幫助他們識別實施挑戰,在實際運行環境中測試量子安全解決方案,並積累大規模遷移所需的經驗。
該資助金面向所有組織開放,關鍵信息基礎設施系統所有者將獲得優先權。資助期從 11 月 1 日至 2027 年 10 月 31 日,每個資助的試點項目最長持續六個月。
CSA 表示,組織可以內部開展試點,或與合適的解決方案提供商合作。
優先考慮能夠解決常見遷移挑戰的用例,包括端到端的應用程式或系統遷移,以及加密發現和清單整理。
趙蔚寧強調,無論是詐騙還是量子威脅,都不能僅靠政府或任何一個國家單獨解決。
「保持領先不僅取決於我們能構建什麼,還取決於我們能通過相互支持匯聚什麼,」她補充道。
東協網絡安全努力
趙蔚寧在周三下午舉行的第 11 屆東協網絡安全部長會議上表示,新加坡將進一步投資 3000 萬新元(約 2300 萬美元),將「東協-新加坡網絡安全卓越中心」延長並增強五年。
該中心於 2019 年成立,新加坡當時承諾在五年內投入 3000 萬新元,旨在讓成員國進行研究、分享知識並培訓應對網絡威脅。自成立以來,該中心已為 2200 多名參與者提供了 80 多個項目。
下一階段將深入培養參與者在事件響應、關鍵基礎設施保護、AI 相關網絡風險和網絡外交方面的能力。同時,該中心將與工業界和學術界合作,滿足東協不斷變化的需求。
趙蔚寧強調了放大該地區網絡風險的三大趨勢:
第一是高級持續性威脅(APT),即複雜且有針對性的網絡攻擊。她指出,2021 年至 2024 年間,新加坡疑似此類攻擊的數量增長了四倍。例如今年早些時候針對四家主要電信運營商的 UNC3886 網絡攻擊。
第二是勒索軟體,這現已成為一個跨國犯罪產業。她提到,全球在 2025 年觀察到超過 8200 起案例,平均每 64 分鐘就發生一次攻擊。
第三是 AI 等新興技術,它們降低了攻擊成本。她以 OpenAI 模型對 Hugging Face 的黑客攻擊為例,說明了 AI 作為自主網絡攻擊者的潛力。
趙蔚寧表示,這些趨勢意味著威脅正變得更加持久且普遍。
「如果我們現在不提高網絡防禦能力,我們的公民可能會承擔後果——服務中斷、數據泄露以及對數字系統的信心喪失。」